Google Cloud uvodi jedinstvena pravila pristupa: jedna politika za do 25 resursa
Unified Access Policies objedinjuje dozvole i zabrane pristupa u oblaku. Nova pregledna verzija donosi podršku za zasebne AI agente i veći broj identiteta.
Jedna politika za veliki broj naloga i sistema
Google Cloud predstavio je Unified Access Policies, odnosno UAP, kao novi model upravljanja pristupom resursima u oblaku. Funkcionalnost je dostupna u preglednoj verziji, a kompanija navodi da se u toj fazi ne naplaćuje dodatno. Osnovna zamisao je da administratorski timovi ne moraju za svaki projekat zasebno da pišu i održavaju veliki broj pravila o tome ko sme, a ko ne sme da koristi određeni servis.
U tradicionalnom upravljanju identitetima i pristupom, koje Google naziva Identity and Access Management ili IAM, pravila odobravanja i zabrane često se održavaju odvojeno. To povećava složenost sistema kada organizacija ima mnogo projekata, automatizovanih servisa i AI agenata. Novi model objedinjuje odobravanje i zabranu pristupa u jednoj strukturi, a definiciju politike odvaja od mesta na kojem se ona primenjuje.
Do 25 mesta primene jedne politike
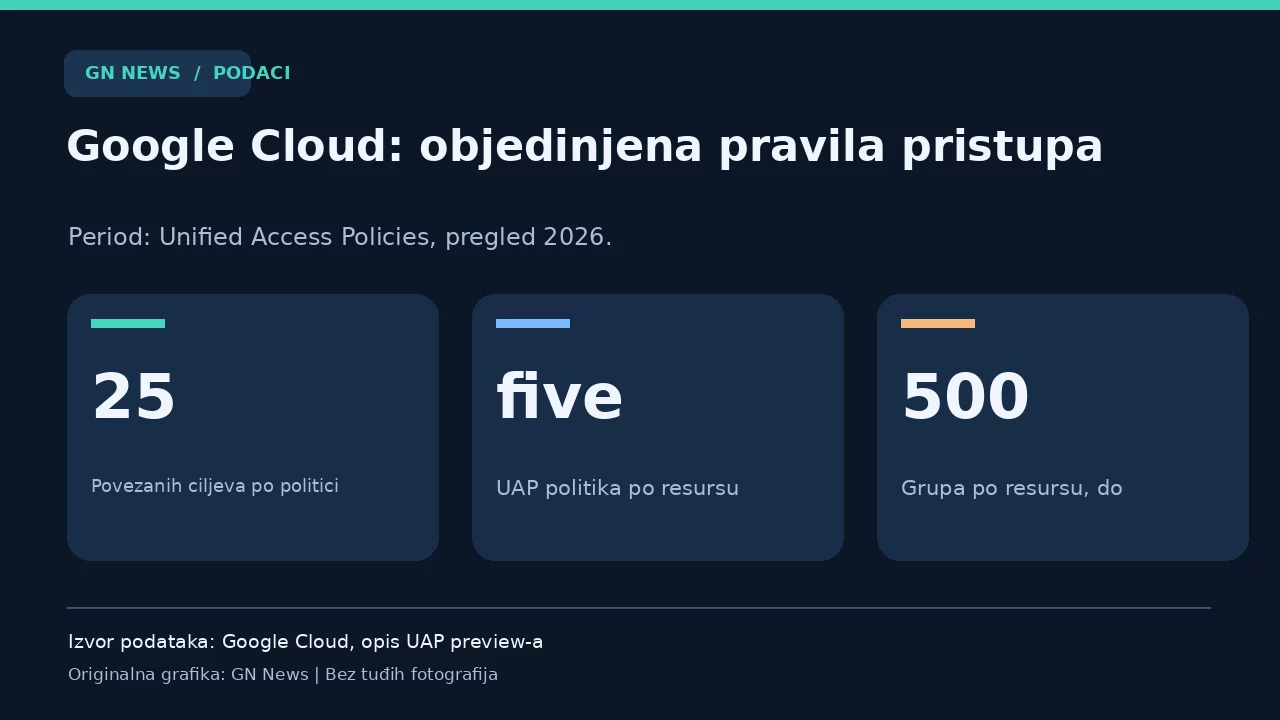
Prema zvaničnom objašnjenju Google Clouda, ista UAP politika može se tokom pregledne faze povezati sa do 25 ciljeva u hijerarhiji resursa. Cilj može da bude organizacija, direktorijum ili pojedinačni projekat. Umesto umnožavanja praktično jednakih pravila, administrator može da održava centralnu definiciju i poveže je sa odgovarajućim resursima. To smanjuje potrebu da se svaka izmena ručno ponavlja kroz više konfiguracionih datoteka.
Google ističe da jedna politika može da sadrži pravila dozvole i zabrane. U praksi je to korisno kada bezbednosni tim želi da uvede obaveznu zaštitu, a timovi za razvoj aplikacija treba da nastave da upravljaju svojim ovlašćenjima u unapred određenim granicama. Kompanija ovo predstavlja kao administrativno pojednostavljenje, ali konkretan bezbednosni rezultat zavisi i od pravilne konfiguracije.
Veći kapacitet za korisnike, grupe i AI agente
UAP povećava mogućnost organizovanja pravila za velike sisteme. Google navodi da se za jedan resurs može koristiti do pet politika, veličine do 64 kilobajta i sa do 100 pravila po politici. U opisu proizvoda ističe se podrška za do 2.500 pojedinačnih identiteta i 500 grupa po resursu. Ti brojevi opisuju tehničke granice modela u preglednoj verziji, ne broj naloga koji neka kompanija mora da koristi.
Posebna pažnja posvećena je AI agentima. Umesto da autonomni sistemi dobiju zajednički servisni nalog sa širokim ovlašćenjima, oni mogu da se tretiraju kao zasebni identiteti i da dobiju samo prava potrebna za svoj zadatak. Google to povezuje sa principom najmanjih privilegija. Takav pristup ima smisla naročito kada više automatizovanih procesa istovremeno koristi baze podataka, dokumente i druge resurse.
Dostupno kroz konzolu, Terraform i API
Google navodi da korisnici već u preglednoj fazi mogu da kreiraju, čitaju, menjaju i brišu UAP politike kroz Cloud konzolu, komandnu liniju gcloud, Terraform i Cloud IAM v3 REST API. Administratoru je omogućeno da vidi pravila i njihova povezivanja sa resursima, kao i da izvozi definicije za dalju automatizaciju. To znači da novi model nije ograničen samo na grafički interfejs, već je namenjen i timovima koji infrastrukturom upravljaju kroz kod.
Ipak, pregledna verzija nije isto što i konačno, opšte dostupno izdanje. Organizacije koje žele da je isprobaju treba prvo da testiraju postavke u odvojenom projektu, pažljivo provere pravila zabrane i pripreme postupak za hitan administratorski pristup. Google u izvornom tekstu predstavlja prednosti za velike sisteme, ali ne objavljuje nezavisne rezultate poređenja bezbednosti ili troškova za svaku vrstu korisnika.
Izvori
Podeli vest
Pošaljite ovu vest prijateljima. Link prikazuje naslov i fotografiju članka.
Komentari
Prikaz odobrenih komentara je dostupan. Slanje novih komentara biće uključeno kada se završe zaštita od zloupotreba i urednička moderacija.
Srodne vesti
 Google Cloud uveo ambient networking za GKE: manje mrežnih proksija i lakše upravljanjetehnologija
 Google Cloud predstavio Spark 4.0: AI agenti za obradu podataka i brže izvršavanjetehnologija
 Google Database Center dobio izolovane automatske procene promena za Cloud SQLtehnologija
 Google Cloud proširuje Envoy za AI agente: rutiranje po modelu, tokenima i MCP alatimatehnologija
Učitavanje komentara...