
Network Security: novi okvir meri odbranjivost sistema pod napadom
Istraživački rad na arXiv-u predstavlja metod koji ne proverava samo da li odbrana postoji, već pokušava da opiše koliko je robusna i kakav operativni teret nosi.
Od binarnog odgovora do profila odbrane
Rad „Shielded Analysis: Certification and Characterization of Defensibility in Systems under Adversarial Interaction“ predstavlja okvir za analizu odbranjivosti sistema pod protivničkim delovanjem.
Autori navode da shielded analysis iz jednog kodiranog sistema izvodi odgovore dok zahtev bezbednosti i dozvoljeni model pretnje drži nezavisno promenljivim.
Okvir daje sertifikat odbranjivosti i četvoroosni profil koji obuhvata strukturnu rezervu, širinu mogućih zaštitnih strategija i adaptivni kvalitet rada.
Zašto isti bezbednosni ishod nije dovoljan
Autori naglašavaju da sistemi sa istim formalnim bezbednosnim ishodom mogu imati veoma različite operativne troškove i ponašanje pod pritiskom.
Adaptivna evaluacija u okviru rada opisuje kvalitet rada koji sistem uspeva da održi tokom protivničke interakcije.
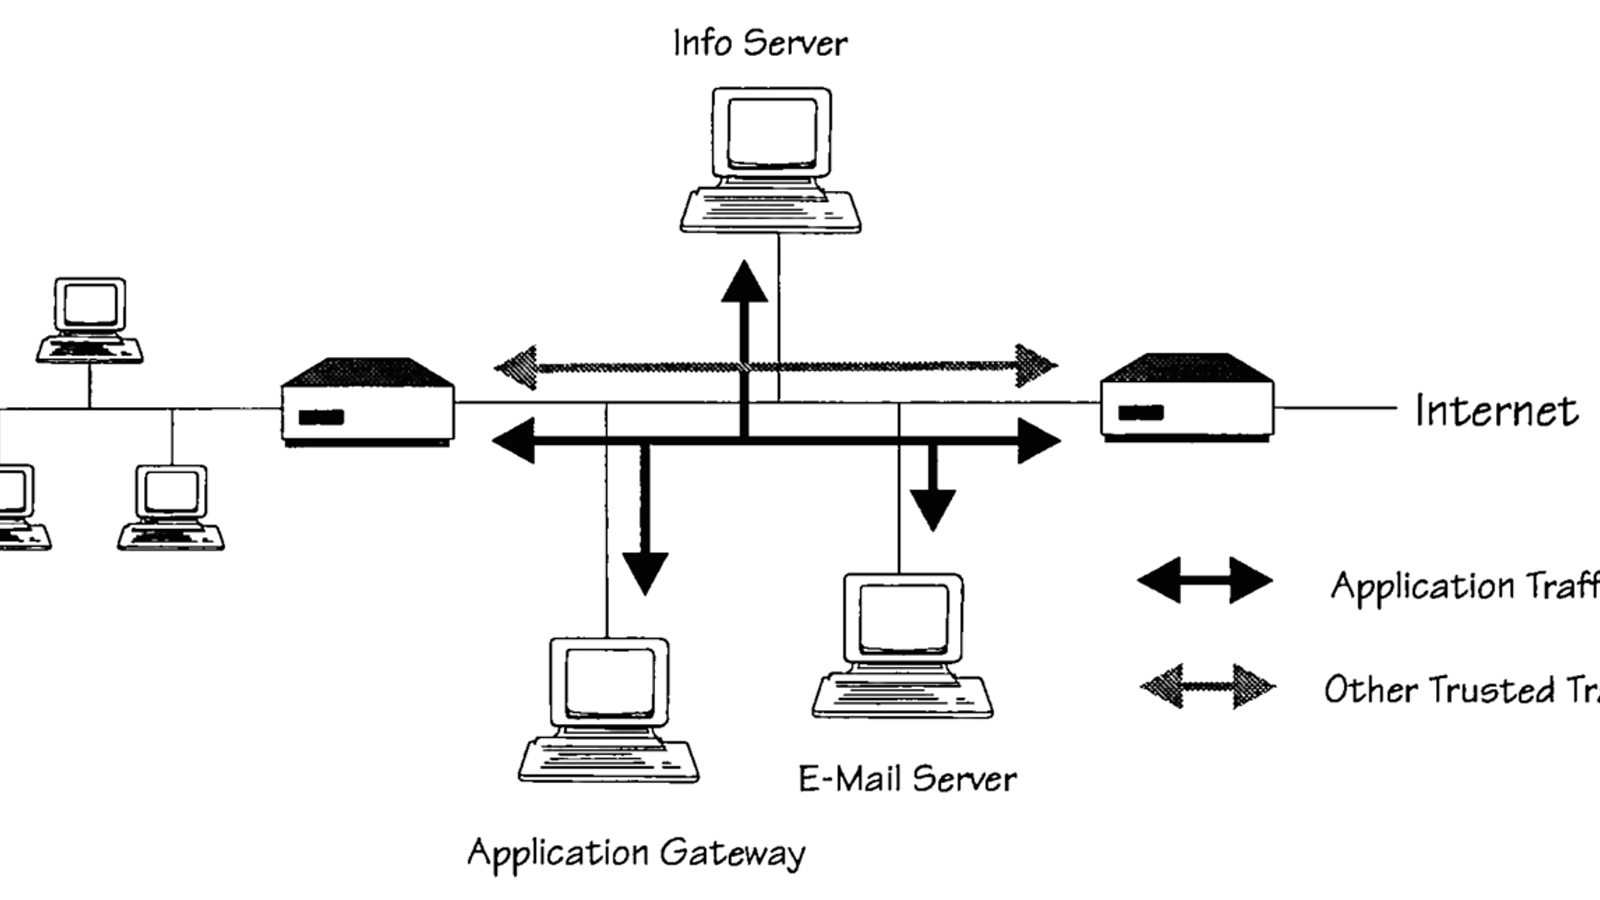
U eksperimentu je okvir primenjen na mrežnu odbranu sa referentnim segmentom i četiri kontrolisane promene koje obuhvataju topologiju, zahteve bezbednosti i sposobnosti protivnika.
Iako su sve konfiguracije bile sertifikovane kao odbranjive, dve topološke varijante sa veoma sličnim strukturnim profilima zadržale su prosečno 22,7 odsto i 80,7 odsto čistih hostova pod adaptivnim pritiskom.
Autori zato koriste odnos formalnih i operativnih mera da pokažu gde se procene slažu, razilaze ili različito reaguju na promene sistema.
Izvori
Prikazani su izvorni linkovi korišćeni za proveru objavljenih činjenica.
Komentari
Komentari se objavljuju nakon moderacije.
Još nema objavljenih komentara.